Nhóm dự án thuộc lĩnh vực an ninh gồm các dự án: Luật Bảo vệ công trình quan trọng liên quan đến an ninh quốc gia; Luật An ninh dữ liệu; Luật Định danh và xác thực điện tử, được cho ý kiến tại Hội nghị đại biểu Quốc hội chuyên trách sáng 28/9.
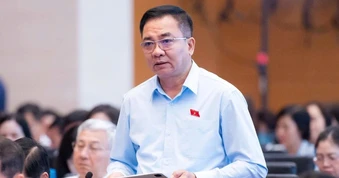
Liên quan Luật Định danh và xác thực điện tử, đại biểu Sùng A Lềnh (Lào Cai) quan tâm quy định về trách nhiệm pháp lý khi ứng dụng trí tuệ nhân tạo (AI) trong xác thực sinh trắc học.
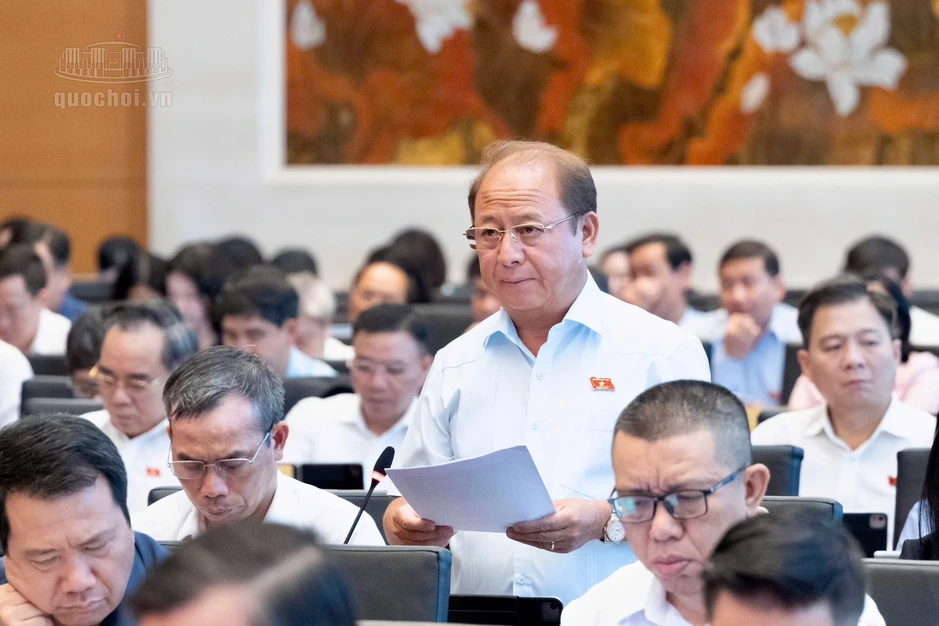
Đại biểu Quốc hội Sùng A Lềnh (Ảnh: Quốc hội).
Dự thảo Luật quy định tổ chức, cá nhân sử dụng kết quả định danh và xác thực từ hệ thống trí tuệ nhân tạo chịu trách nhiệm cuối cùng về quyết định của mình trên cơ sở kết quả đó.
Song theo đại biểu Sùng A Lềnh, cơ quan soạn thảo cần nghiên cứu và làm rõ tổ chức cung cấp dịch vụ định danh, xác thực AI phải chịu trách nhiệm liên đới bồi thường thiệt hại nếu lỗi xác thực sai xuất phát từ lỗ hổng kỹ thuật hoặc sự cố hệ thống AI của đơn vị cung cấp, trừ trường hợp do lỗi cố ý hoặc gian lận thuộc về người sử dụng.
Quan tâm dự án Luật An ninh dữ liệu, đại biểu Nguyễn Thị Việt Nga (TP Hải Phòng) cho rằng khi dữ liệu ngày càng gắn với hoạt động của cơ quan Nhà nước, doanh nghiệp và đời sống của người dân, một sự cố làm lộ, làm sai lệch hoặc làm gián đoạn dữ liệu có thể gây hậu quả rất lớn.
Vấn đề cần lưu tâm, theo nữ đại biểu, một cơ quan, bệnh viện, trường đại học hoặc doanh nghiệp cần phải nộp dữ liệu bao nhiêu lần, chờ bao nhiêu quyết định và chịu tổng chi phí bao nhiêu để đưa một hệ thống dữ liệu vào hoạt động.
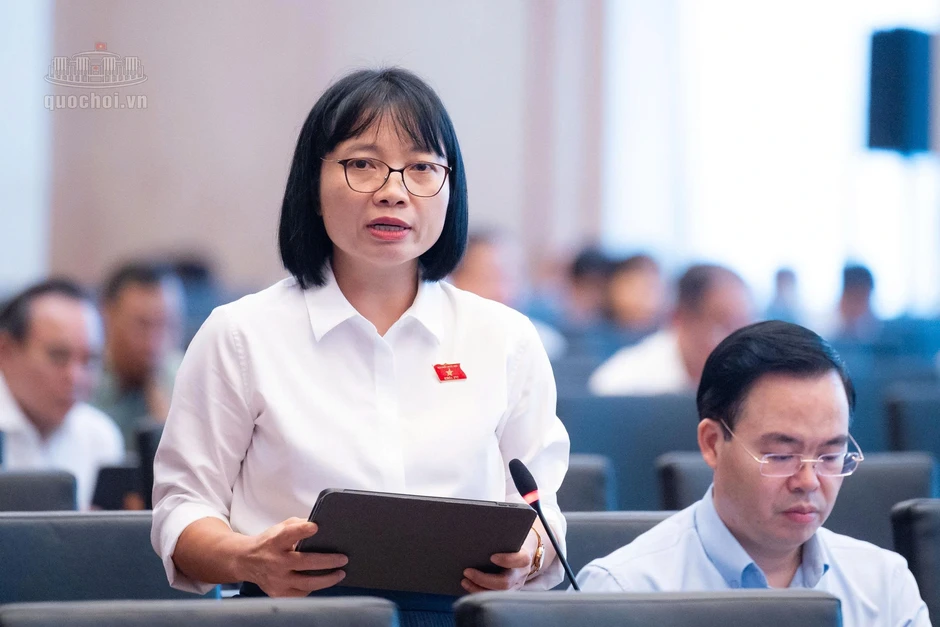
Đại biểu Nguyễn Thị Việt Nga (Ảnh: Quốc hội).
Trước khi trình dự thảo luật ra Quốc hội, bà Nga đề nghị lập danh mục đầy đủ từng thủ tục cụ thể dự kiến phát; đối chiếu từng thủ tục với Luật Dữ liệu, Luật An ninh mạng và Luật Bảo vệ dữ liệu cá nhân.
Đặc biệt, theo đại biểu Nguyễn Thị Việt Nga, phải thể hiện ngay trong luật nguyên tắc có tính ràng buộc: không yêu cầu tổ chức, cá nhân lặp lại việc thẩm định, chứng nhận hoặc cung cấp thông tin đối với cùng một đối tượng, cùng một nội dung đã được cơ quan có thẩm quyền xác nhận
Đồng thời, cần quy định rõ trách nhiệm phối hợp giữa các cơ quan, tránh để người thực hiện phải tự đi chứng minh rằng mình đã hoàn thành nghĩa vụ ở một thủ tục khác.
“Đây không chỉ là câu chuyện cải cách thủ tục hành chính. Một đạo luật về an ninh dữ liệu chỉ phát huy hiệu quả khi cơ quan quản lý tập trung được nguồn lực vào những rủi ro thật sự nghiêm trọng, còn cơ quan, tổ chức và doanh nghiệp hiểu rõ mình phải làm gì, làm với ai và kết quả đã được công nhận đến đâu”, bà Nga nêu quan điểm.
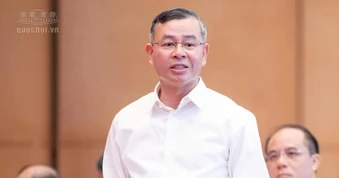
Trong khi đó, đại biểu Nguyễn Đặng Ân (Lạng Sơn) cho biết dự thảo Luật An ninh dữ liệu quy định trong giai đoạn chia sẻ, cung cấp, giao dịch dữ liệu phải áp dụng các biện pháp bảo vệ tương ứng với cấp độ dữ liệu và việc kinh doanh, chuyển nhượng dữ liệu thực hiện theo pháp luật về dữ liệu.
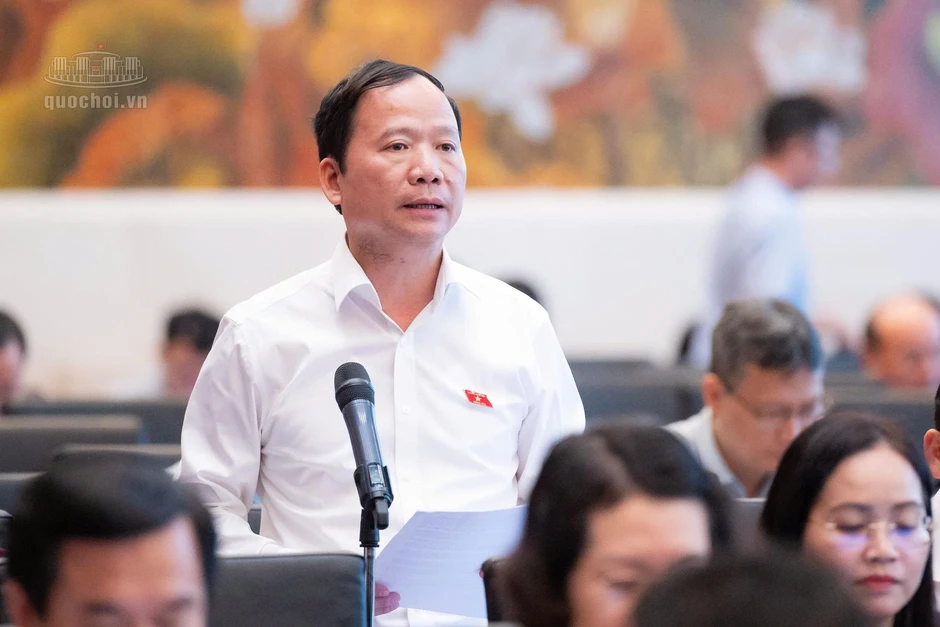
Đại biểu Nguyễn Đặng Ân (Ảnh: Quốc hội).
Thực tế, một tập dữ liệu được chia sẻ, chuyển nhượng hoàn toàn có thể đồng thời chứa dữ liệu cá nhân. Do đó, đại biểu đề nghị làm rõ hơn nguyên tắc áp dụng trong trường hợp này, để đảm bảo thống nhất giữa ba luật, tránh phát sinh các cách hiểu khác nhau.
Về bảo vệ quyền và lợi ích của người dùng khi xảy ra sự cố an ninh dữ liệu, dự thảo quy định tương đối cụ thể về báo cáo, xử lý, điều tra và phục hồi dữ liệu sau sự cố. Tuy nhiên, đại biểu tỉnh Lạng Sơn đề nghị rà soát khi sự cố an ninh dữ liệu trực tiếp ảnh hưởng đến quyền và lợi ích của cá nhân, người bị ảnh hưởng được thông tin thế nào để chủ động bảo vệ quyền lợi của mình.
Theo ông, có thể nghiên cứu hoặc giao Chính phủ quy định phù hợp về nội dung, phương thức thông tin cho người bị ảnh hưởng, bảo đảm họ biết được nguy cơ liên quan trực tiếp đến dữ liệu của mình, biện pháp cần thực hiện để tự bảo vệ và nhận sự hỗ trợ khi cần thiết.