Theo Báo cáo Mối đe dọa Toàn cầu 2026 của CrowdStrike, số lượng các cuộc tấn công mạng có sự hỗ trợ của AI đã tăng 89% so với cùng kỳ năm trước. AI giúp hacker tối ưu hóa việc quét lỗ hổng và lập bản đồ tấn công.
CrowdStrike ghi nhận tốc độ đột nhập trung bình đã giảm xuống chỉ còn 29 phút trong năm 2025, nhanh hơn 65% so với năm 2024. Cá biệt, cuộc tấn công mạng nhanh nhất bằng AI ghi nhận chỉ mất 27 giây.
Điều này đặt ra một thách thức chưa từng có, khi các biện pháp phòng vệ truyền thống không còn đủ nhanh để đối phó với sự tinh vi và tốc độ của mã độc AI.
Ông Henry Nguyễn, quản lý kinh doanh Synology Việt Nam, cho biết nhu cầu kiểm soát và bảo vệ dữ liệu cũng trở nên cấp thiết hơn (Ảnh: Thế Anh).
Chia sẻ với phóng viên Dân trí tại triển lãm Computex 2026, ông Henry Nguyễn, quản lý kinh doanh Synology Việt Nam, cho biết nguyên tắc cốt lõi để đối phó với làn sóng này không chỉ nằm ở việc ngăn chặn mà là xây dựng một kiến trúc an ninh mạng có độ kiên cường cao, nơi doanh nghiệp phải thực sự nắm giữ "chìa khóa" bảo vệ dữ liệu của chính mình.
Xu hướng này phản ánh một sự điều chỉnh mang tính chiến lược. Trong giai đoạn đầu của chuyển đổi số, nhiều doanh nghiệp ưu tiên các nền tảng đám mây để tăng tính linh hoạt và tối ưu vận hành. Tuy nhiên, khi dữ liệu ngày càng trở thành tài sản cốt lõi, nhu cầu kiểm soát và bảo vệ dữ liệu cũng trở nên cấp thiết hơn.
“Thay vì phụ thuộc hoàn toàn vào các nền tảng đám mây công cộng vốn tiềm ẩn rủi ro khi tin tặc chiếm quyền quản trị, xu hướng hiện nay là đưa các dữ liệu trọng yếu về kiểm soát trực tiếp tại hạ tầng chuyên dụng nội bộ. Vì khi ransomware xâm nhập, toàn bộ bản sao lưu đều có thể bị mã hóa hoặc xóa sạch chỉ trong tích tắc”, ông Henry Nguyễn cho biết.
Để giải quyết triệt để vấn đề này, chuyên gia nhấn mạnh vào chiến lược bảo mật 3-2-1-1-0 kết hợp cùng giải pháp ActiveProtect. Đây là một hệ thống phòng thủ đa lớp, bắt đầu bằng việc duy trì ít nhất ba bản sao dữ liệu trên hai loại phương tiện lưu trữ khác nhau. Trong đó, có một bản sao được lưu trữ ngoại vi để đối phó với các thảm họa tại chỗ.
Điểm khác biệt quan trọng nhất chính là sự xuất hiện của con số "1" thứ hai và con số "0" cuối cùng. Hai con số này đại diện cho bản sao bất biến và việc đảm bảo không có lỗi trong quá trình phục hồi.
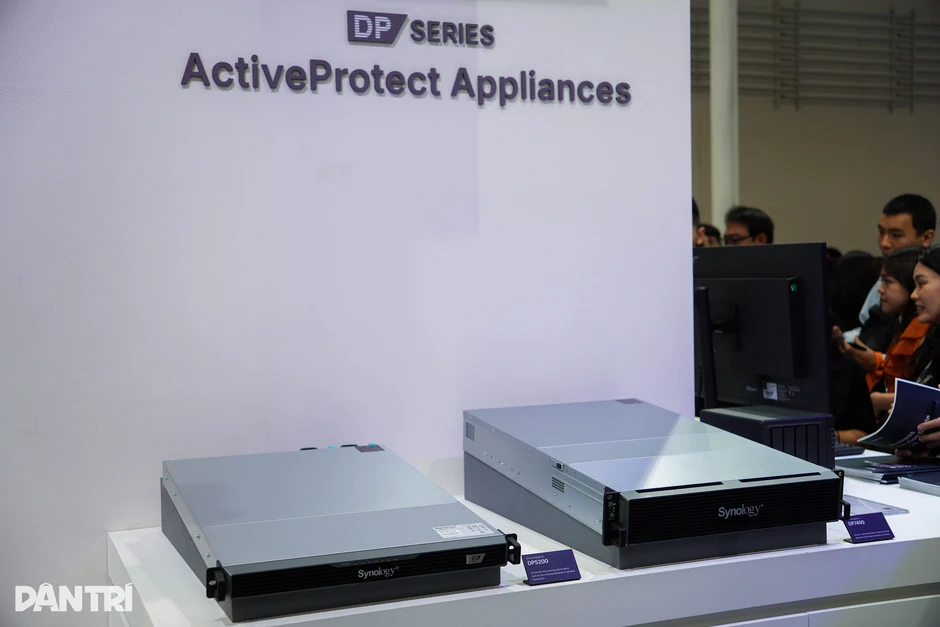
Các cuộc tấn công hiện nay không chỉ mã hóa dữ liệu chính mà còn nhắm vào cả bản sao lưu (Ảnh: Thế Anh).
Dữ liệu được "khóa" lại khiến ngay cả những loại mã độc AI mạnh nhất cũng không thể ghi đè hay chỉnh sửa, đảm bảo doanh nghiệp luôn có một bản sao sạch để khôi phục.
“Các cuộc tấn công hiện nay không chỉ mã hóa dữ liệu chính mà còn nhắm vào cả bản sao lưu. Nếu hệ thống sao lưu vẫn kết nối trực tiếp với môi trường vận hành, mã độc có thể lan sang và làm hỏng toàn bộ bản sao. Do đó, các bản sao lưu truyền thống sẽ không còn đủ an toàn”, đại diện Synology chia sẻ.
Lúc này, ActiveProtect Appliances đóng vai trò như một pháo đài cuối cùng khi mọi lớp bảo mật khác như tường lửa hay phần mềm diệt virus bị xuyên thủng. Giải pháp này vận hành trên hệ điều hành riêng biệt và tạo ra môi trường tách biệt hoàn toàn với hệ thống chính. Sự tách biệt này ngăn chặn mã độc lây nhiễm chéo và bảo vệ các bản sao lưu trong một không gian an toàn.
Ông Henry Nguyễn cũng khẳng định bằng cách kết hợp giữa phần cứng chuyên dụng và phần mềm thông minh, doanh nghiệp có thể duy trì hoạt động ngay cả khi đang nằm trong tầm ngắm của các chiến dịch tấn công bằng AI.